Hakeri nakon Francuske napali i supermarkete u drugim zemljama, prijete milionski gubici
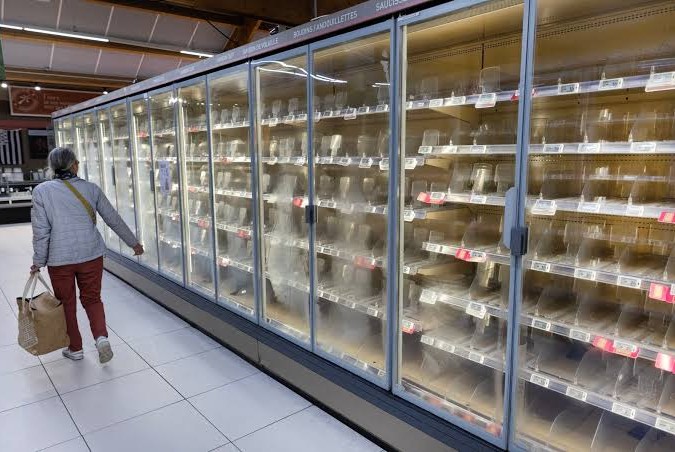
Kibernetički napadi na rashladne sisteme u supermarketima širom Francuske tokom oktobra potaknuli su švedski trgovački lanac Coop da ubrza sigurnosne nadogradnje. Ipak, reakcija nije uslijedila dovoljno brzo.
Početkom novembra napadači su kompromitirali rashladne sisteme u sedam Coopovih prodavnica. Sigurnosne nadogradnje u tim objektima bile su planirane tek dva dana nakon napada, potvrdio je glasnogovornik kompanije za CNBC.
Napadi na opremu koja se svakodnevno koristi u poslovanju sve više postaju meta kibernetičkih sabotera. Stručnjaci upozoravaju da kombinacija poznatih sigurnosnih propusta, nedovoljnih zaštitnih mjera i nejasne odgovornosti između dobavljača i njihovih klijenata dodatno povećava rizike. Situaciju komplikuje i razvoj umjetne inteligencije, koja omogućava brže i sofisticiranije kibernetičke napade.
Guy Segal, izvršni direktor kompanije za kibernetičku sigurnost Sygnia, izjavio je za CNBC da je njegova kompanija u oktobru zabilježila 285 posto više incidenata nego u istom periodu prošle godine. Zbog povećane potražnje, Sygnia je morala odbiti pojedine kompanije kojima je bila potrebna hitna pomoć.
„Bit će gore prije nego što postane bolje“, upozorio je Segal.
Svakodnevna infrastruktura sve češće na meti
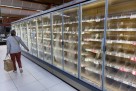
Nedavni napadi bili su usmjereni na rashladne sisteme u stotinama evropskih supermarketa. Hakeri su daljinski mijenjali postavke temperature, zbog čega su trgovci bili primorani bacati pokvarene prehrambene proizvode.
Francuska je za napade optužila kibernetičku jedinicu povezanu s iranskim Korpusom islamske revolucionarne garde, što je Teheran negirao.
Fredrik Blix, istraživač kibernetičke sigurnosti sa Univerziteta u Stockholmu, upozorio je za CNBC da su hiljade industrijskih upravljačkih sistema i dalje dostupne putem javnog interneta, čak i kada proizvođači upozoravaju na takve sigurnosne rizike.
Prema riječima Segala, osnovne mjere zaštite, poput višefaktorske autentifikacije i segmentacije mreže, danas su važnije nego ikada.
On smatra da je kritična infrastruktura, poput elektroenergetske mreže, uglavnom dobro zaštićena jer je sigurnost tih sistema već dugo u fokusu. Međutim, znatno slabija zaštita prisutna je u drugim dijelovima lanca snabdijevanja.
„Uvijek postoje dijelovi civilnog lanca snabdijevanja koji su mnogo manje zaštićeni. To mogu biti supermarketi, benzinske pumpe, ekrani u podzemnoj željeznici“, kazao je Segal, osvrćući se i na londonski metro.
Kibernetički napadi postaju nova realnost
Segal smatra da su napadi na supermarkete pokazatelj nove stvarnosti s kojom se kompanije moraju suočiti.
„Ovo je postalo novo normalno i definitivno predstavlja poziv na buđenje za svaku kompaniju“, poručio je.
Posebno zabrinjava činjenica da alati zasnovani na umjetnoj inteligenciji omogućavaju pokretanje napada bez ranije potrebnog nivoa tehničkog znanja i resursa.
Segal je naveo primjer nedavnog incidenta u kojem su kompanije pretrpjele sigurnosne proboje svega šest sati nakon što je otkrivena ranjivost. Napadači su koristili umjetnu inteligenciju kako bi ubrzali proces koji je ranije mogao trajati sedmicama.
On je upozorio i na problem dostupnosti stručne pomoći nakon napada. Kompanije koje unaprijed nisu osigurale podršku za odgovor na incidente mogle bi teško pronaći stručnjake u trenutku kada im je pomoć najpotrebnija, jer pružaoci usluga daju prednost postojećim klijentima.
U jednom slučaju Sygnia je morala odbiti kompaniju kojoj nije mogla osigurati tim za intervenciju. Prema Segalovim riječima, tu kompaniju prethodno je odbilo još deset pružalaca usluga.
Sličan pritisak bilježi i konsultantska kompanija za upravljanje rizicima Kroll. Njen izvršni direktor Jacob Silverman ranije ovog mjeseca izjavio je za CNBC da kompanija posluje punim kapacitetom u segmentu odgovora na kibernetičke incidente, suočena s, kako je rekao, najbržim rastom prijetnji koji su do sada zabilježili.
Kompanije pokušavaju ojačati zaštitu
Segal smatra da bi trgovci trebali kibernetičku sigurnost tretirati jednako ozbiljno kao zaštitu od požara ili higijenu hrane, uključujući i situacije u kojima održavanje sistema povjeravaju vanjskim kompanijama.
Napadi na trgovine Ahold Delhaizea u Belgiji i Luksemburgu 2. novembra pokazali su koliko se razlikuju mogućnosti pojedinih trgovaca da odgovore na sigurnosna upozorenja.
Izvršni direktor kompanije Frans Muller rekao je investitorima da su trgovci bili upozoreni na ranjivosti nakon ranijih napada u Francuskoj. Oni koji su na vrijeme primijenili preporučene mjere zaštite uspjeli su izbjeći probleme, dok su manji operateri, s ograničenim tehničkim resursima, imali poteškoća s provođenjem potrebnih promjena.
Coop, čije prodavnice pripadaju regionalnim potrošačkim zadrugama ili posluju putem franšiza, naveo je za CNBC da su nedavni napadi i pažnja javnosti ubrzali unapređenje sigurnosnih mjera. Iz kompanije su potvrdili da je ranjivost u pogođenim prodavnicama u međuvremenu otklonjena.
Finansijske posljedice ovakvih napada mogu biti veoma ozbiljne. Ahold Delhaize je u novembru saopćio investitorima da će zaseban kibernetički napad iz oktobra, usmjeren na internetsko poslovanje i lanac snabdijevanja, umanjiti prodaju u četvrtom kvartalu za 200 miliona eura, odnosno 219 miliona dolara, prenosi SEEBiz.
Velike posljedice ranije je osjetio i danski brodarski gigant Maersk. Nakon napada NotPetya 2017. godine, kompanija je pretrpjela procijenjenu štetu od 250 do 300 miliona dolara, a naredne godine posvetila je značajna sredstva jačanju svojih sigurnosnih sistema.
Izvršni direktor Vincent Clerc izjavio je za CNBC da je to iskustvo potaknulo velika ulaganja u sigurnosne kapacitete, ali je upozorio da umjetna inteligencija napadačima omogućava sve efikasnije djelovanje.
„Svi su u utrci“ za jačanje odbrane, rekao je Clerc.
Hiljade sistema i dalje izložene napadima
Istraživanje kompanije za kibernetičku sigurnost Censys pokazalo je da je broj kontrolera za rashladne sisteme proizvođača Danfoss i Copeland, dostupnih putem interneta i potencijalno izloženih napadima, smanjen za 53 posto na globalnom nivou između 9. oktobra i 5. novembra.
Uprkos tome, više od 3.100 takvih uređaja i dalje je bilo izloženo. Censys nije mogao utvrditi da li je smanjenje rezultat trajnog unapređenja sigurnosti ili su uređaji jednostavno isključeni s mreže.
Glasnogovornik Copelanda potvrdio je da su pojedini rashladni sistemi kompanije bili obuhvaćeni sigurnosnom ranjivošću. Dodao je da je kompanija kontaktirala korisnike kako bi ih upozorila na važnost primjene sigurnosnih preporuka, uključujući isključivanje uređaja s javnog interneta i redovno ažuriranje softvera.
Danfoss nije odgovorio na upite CNBC-a.
U Velikoj Britaniji istovremeno se provodi povjerljiva operacija kibernetičke zaštite s ciljem osiguranja desetina hiljada rashladnih sistema u supermarketima, skladištima, restoranima i drugim poslovnim objektima, izvijestio je BBC u petak.
Nakon što su istraživači krajem oktobra otkrili ozbiljnu ranjivost, stručnjaci za kibernetičku sigurnost, IT timovi i Nacionalni centar za kibernetičku sigurnost Velike Britanije počeli su kontaktirati desetine kompanija kako bi ih upozorili na rizike i osigurali njihove sisteme prije nego što ih napadači iskoriste.
Dodatne obaveze za proizvođače povezanih uređaja donosi i Zakon Evropske unije o kibernetičkoj otpornosti, čija primjena strožih sigurnosnih zahtjeva počinje u decembru 2027. godine. Međutim, nova pravila ne predviđaju obavezno usklađivanje sve postojeće opreme s novim standardima.
Blix je još 6. novembra upozorio da bi evropske vlasti trebale djelovati proaktivnije, identificirati industrijske upravljačke sisteme dostupne putem interneta i direktno kontaktirati njihove operatere prije nego što dođe do napada.
„Ono što me zabrinjava jeste to što zapravo ništa ne poduzimamo“, rekao je Blix, kritikujući pristup koji se, prema njegovim riječima, previše oslanja na dokumentaciju i procjene rizika, umjesto na konkretne mjere zaštite.